最近、ニュースで「不正アクセスにより個人情報が漏えいした可能性があります」という発表を見かけることが本当に増えました。取引先の名前が出てきて、ヒヤッとした方もいるかもしれません。
セキュリティ対策というと、多くの方が「侵入を防ぐこと」を思い浮かべます。もちろん大切です。ただ、最近の攻撃の実態を見ると、「防げなかったときに、どれだけ早く気づけるか」で被害の大きさが大きく変わることがわかってきました。
この記事では、セキュリティの中でも見落とされがちな「検知(気づく力)」に焦点を当てます。専門用語はなるべく使わずに、なぜ検知が大事なのか、明日から何ができるのかを整理します。
「鍵をかければ安心」はもう通用しない
セキュリティは5つの柱で考える
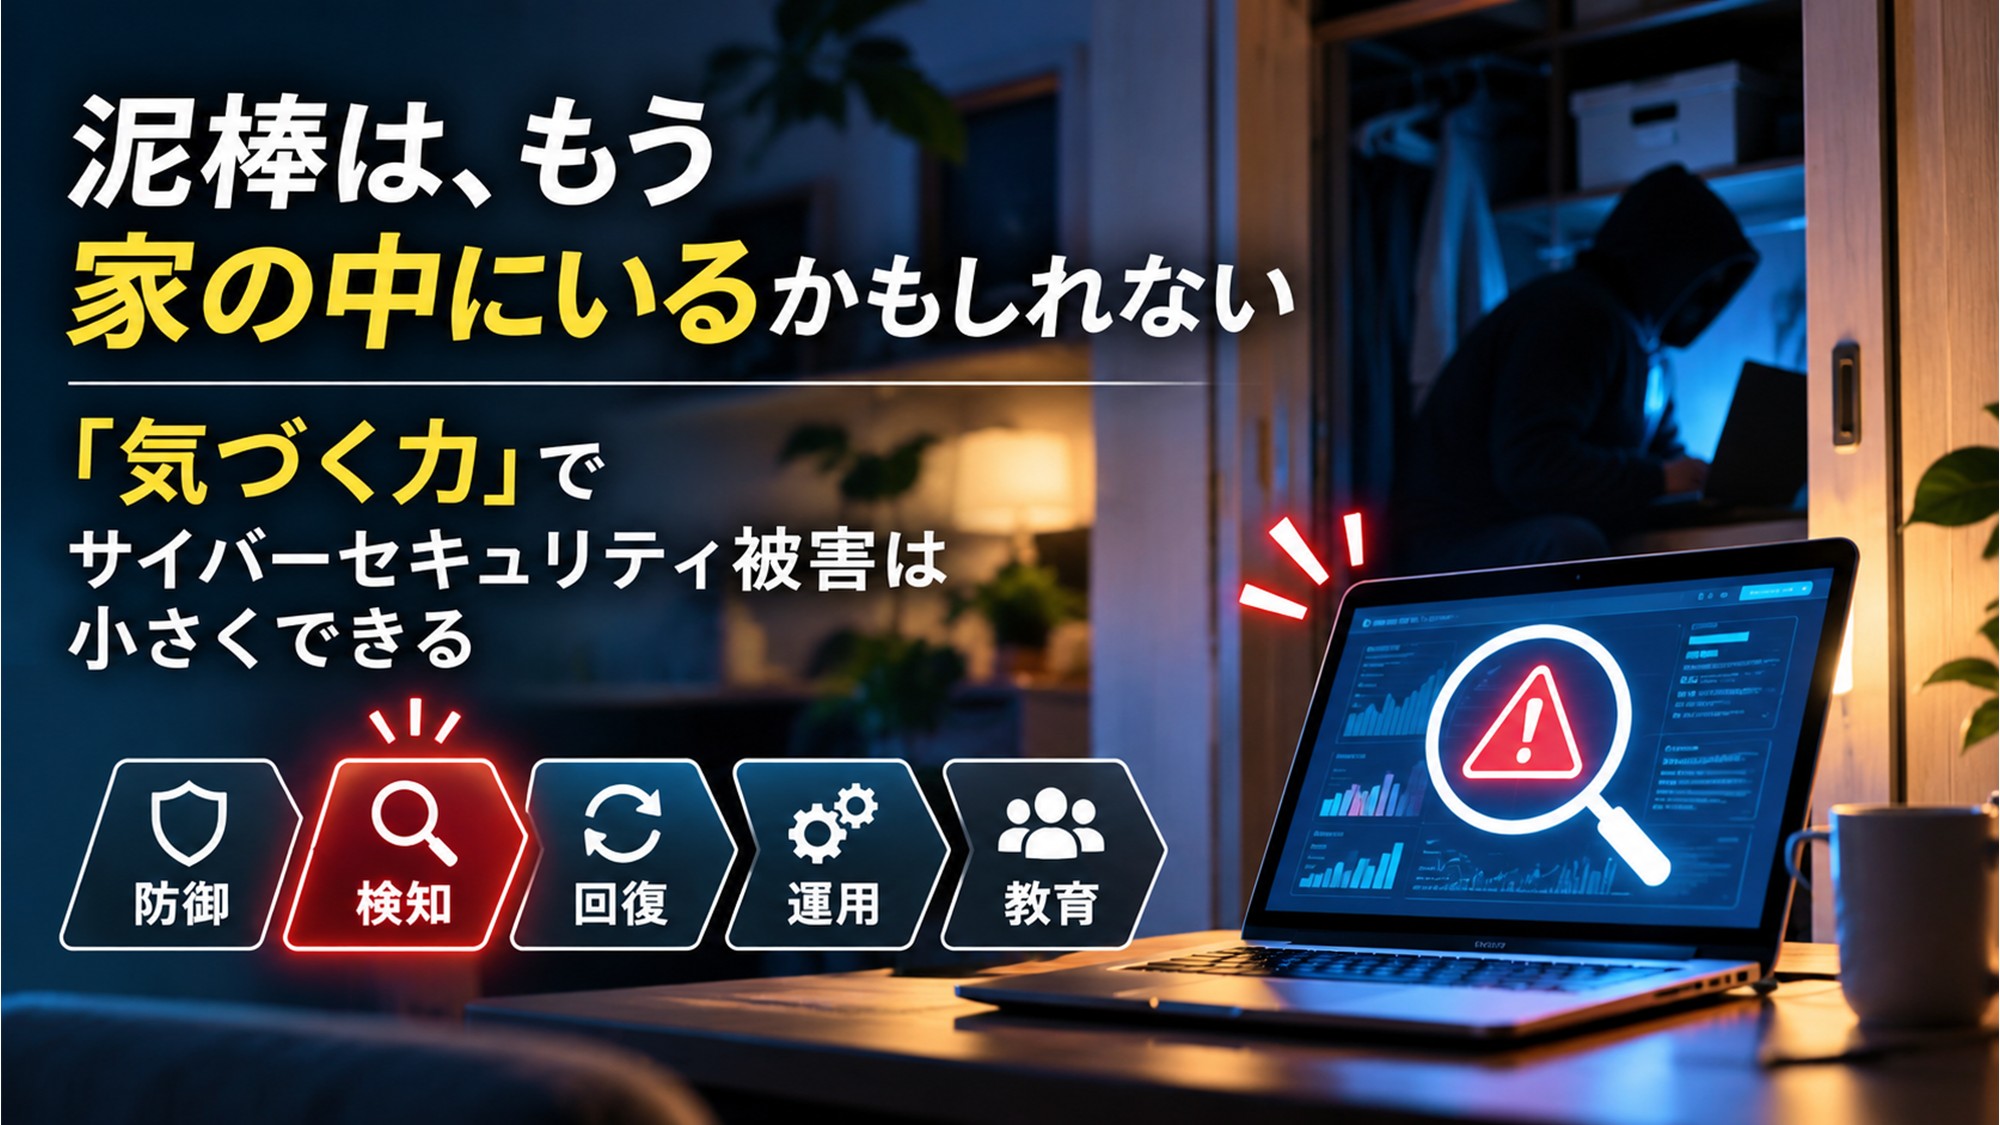
セキュリティ対策は、大きく次の5つに分けると考えやすくなります。
- 防御:侵入されないようにする(パスワード管理、更新プログラムの適用、ウイルス対策ソフトなど)
- 検知:侵入や異常に気づく(記録の確認、警報の仕組みなど)
- 回復:被害から元に戻す(バックアップ、復旧手順など)
- 運用:上の3つを日々きちんと回す
- 教育:社員一人ひとりが正しく判断・行動できるようにする
家にたとえるなら、防御は「玄関の鍵」、検知は「防犯カメラと警報ブザー」、回復は「火災保険と貴重品の控え」です。どれか一つだけでは家は守れません。
防御だけでは「いたちごっこ」になる理由
防御は欠かせない対策ですが、限界もあります。攻撃者は常に新しい手口を探しており、守る側が穴をふさぐと、また別の穴を探します。
海外のセキュリティ企業Mandiantが2026年に公表した報告書「M-Trends 2026」では、ソフトウェアの弱点(脆弱性)が悪用されるまでの平均期間が推定マイナス7日になったとされています。つまり、メーカーが修正プログラムを出す前に攻撃が始まっているケースが珍しくないということです。
「鍵を新しくする前に、もう合鍵が出回っている」状態では、どれだけ真面目に鍵を交換しても完全には防ぎきれません。だからこそ、「入られる前提で、早く気づく」という考え方が必要になります。
攻撃者は「すぐには暴れない」
侵入から発覚までの「空白の期間」
意外に思われるかもしれませんが、攻撃者は侵入してすぐに騒ぎを起こすとは限りません。社内のパソコンやサーバーをこっそり調べ、重要なデータの場所を探し、管理者の権限を奪い、準備が整ってから一気に情報を盗んだり、データを暗号化したりします。
先ほどの「M-Trends 2026」によると、攻撃者が侵入してから発見されるまでの期間(中央値)は14日で、前年の11日から長くなっています。
自宅に置き換えると、泥棒が2週間ほど押し入れに住んでいて、家族の誰も気づかない状態です。「最近プリンがよく減るなあ」と思っていたら、実は……という話です。笑い話のようですが、会社のネットワークでは実際にこれに近いことが起きています。
「自分で気づく」か「人に言われて気づく」か
同じ報告書では、もう一つ興味深い数字が示されています。
- 自社で異常に気づいた場合の発覚までの期間(中央値)は9日
- 外部の機関や取引先などから指摘されて気づいた場合は25日
自分で気づける会社は、人から言われて気づく会社よりも、攻撃者が居座る期間がおよそ3分の1で済んでいることになります。居座る時間が短いほど、盗まれるデータや壊されるシステムは少なくなります。
検知の力は、「被害が起きたかどうか」ではなく「被害がどこまで広がるか」を左右します。
バックアップがあっても安心できない理由
「うちはバックアップを取っているから大丈夫」という声もよく聞きます。回復の手段としてバックアップが有効なのは間違いありません。ただし、次の2つの点には注意が必要です。
1. バックアップそのものが狙われる
最近の攻撃者は、会社がバックアップで復旧することを知っています。そのため、データを暗号化する前に、バックアップの保存先を探して先に壊すことがあります。「M-Trends 2026」でも、復旧の仕組みであるバックアップ環境への攻撃が注目点の一つとして挙げられています。
侵入に早く気づければ、攻撃者がバックアップにたどり着く前に止められる可能性が高まります。つまり、検知はバックアップを守る役割も担っているのです。
2. 「漏れた情報」はバックアップでは戻らない
もう一つ大事なのは、バックアップで元に戻せるのは「消えたデータ」や「使えなくなったデータ」だけだという点です。
外部に持ち出された顧客情報は、どれだけ立派なバックアップがあっても回収できません。最近のランサムウェア(データを人質に身代金を要求する攻撃)では、データを暗号化するだけでなく、盗んだうえで「払わなければ公開する」と脅す手口が多く見られます。
情報漏えいを小さくするには、盗まれる前に気づくしかありません。ここが、回復だけでは補えない検知の重要なポイントです。
具体例:ある中小企業で考えてみます
ここで、従業員30名ほどの架空の製造業、A社を例に考えてみます。A社は外出先から社内システムに接続するためのVPN(社外から社内ネットワークに安全につなぐ仕組み)を使っています。
気づけなかった場合
ある月曜日、VPN機器の弱点を突かれ、攻撃者が社内に侵入しました。しかしA社では、機器の記録(ログ)を誰も見ていません。
攻撃者は2週間かけて社内を調べ、顧客名簿や設計図面がどこにあるかを把握し、バックアップの保存先も見つけます。そしてある金曜日の深夜、データを外部へ送り出したうえで、社内のサーバーとバックアップをまとめて暗号化しました。
月曜日の朝、社員が出社するとパソコンの画面には英語の脅迫文。業務は止まり、取引先への連絡、調査会社への依頼、個人情報漏えいの報告対応に追われることになります。
気づけた場合
同じ侵入が起きたとしても、A社が次のような簡単なルールを決めていたらどうでしょうか。
- 深夜や休日に、普段使われないアカウントでVPNにログインがあったら、担当者にメールが届く
- 担当者は翌朝必ずその通知を確認し、心当たりがなければすぐに外部の相談先に連絡する
この場合、侵入した翌朝には「誰も使っていないはずのアカウントで、午前3時にログインがある」と気づけます。すぐにそのアカウントを止め、VPNの接続を一時的に制限し、専門家に調べてもらうことで、攻撃者がバックアップや顧客情報にたどり着く前に追い出せる可能性が高くなります。
侵入されたという事実は同じでも、気づくのが「翌朝」か「2週間後」かで、結果はまったく違うものになります。
検知力を上げる5つのステップ
「検知」と聞くと、高価な専用システムや専門チームが必要だと感じるかもしれません。もちろんそれらがあれば心強いですが、中小企業でも始められることはたくさんあります。
ステップ1:記録(ログ)を残す
防犯カメラも、録画していなければ後から確認できません。まずは、次のような記録がきちんと残る設定になっているか確認しましょう。
- VPN機器やファイアウォール(社内ネットワークの出入口を守る機器)の接続記録
- サーバーやクラウドサービスへのログイン記録
- 管理者権限の操作記録
あわせて、どれくらいの期間保存されているかも確認します。数日で消える設定だと、2週間前の侵入はもう追えません。
ステップ2:「いつもと違う」の基準をつくる
異常に気づくには、まず「普段」を知る必要があります。たとえば次のような点です。
- 社員がログインする時間帯は、だいたい何時から何時か
- 海外からのアクセスはあり得るか
- 管理者のアカウントは誰が、何個持っているか
これがわかっていれば、「深夜3時」「海外から」「知らない管理者アカウント」といった違和感に気づきやすくなります。
ステップ3:警報の届け先と担当者を決める
意外と多いのが、「警報は鳴っていたけれど、誰も見ていなかった」というケースです。機器が出す通知メールが、退職した人のアドレスに届いていた……ということも起こり得ます。
- 通知はどこに届くのか
- 誰が、いつ確認するのか
- 担当者が休みのときは誰が代わりに見るのか
この3点を決めておくだけで、検知の実効性は大きく上がります。
ステップ4:道具と外部の力を借りる
社内だけで24時間見張るのは現実的ではありません。そこで役立つのが次のような手段です。
- EDR:パソコンやサーバーの怪しい動きを検知し、自動で隔離などを行うソフト。従来のウイルス対策ソフトより「振る舞い」に注目するのが特徴です。
- 監視の外部委託:専門の事業者が、記録や警報を代わりに見張ってくれるサービス。
費用はかかりますが、「事故が起きた後の調査・復旧費用」と比べて検討する価値は十分にあります。
ステップ5:社員の「なんか変」を拾う仕組み
最後は人の力です。実は、社員の違和感は優秀なセンサーになります。
- 「パソコンが急に重くなった」
- 「見覚えのないファイルがある」
- 「送った覚えのないメールについて取引先から問い合わせがあった」
こうした小さな気づきを、すぐ相談できる窓口を決めておきましょう。大事なのは、報告した人を責めないことです。「怪しいメールを開いてしまいました」と言った人が怒られる会社では、次から誰も報告しなくなります。報告は「失敗の告白」ではなく「早期発見への貢献」と位置づけることが大切です。
検知を「仕組み」として回し続けるために
検知の仕組みは、つくって終わりではありません。冒頭で挙げた「運用」と「教育」がここで効いてきます。
月に一度の点検を習慣にする
たとえば、次のような簡単なチェックを毎月行うだけでも効果があります。
- 管理者アカウントの一覧を確認し、不要なものがないか見る
- 退職者や異動者のアカウントが残っていないか確認する
- 先月の深夜・休日のログインに不審なものがないか見る
- 警報の通知先が正しいか確認する
- バックアップから実際に戻せるか、ときどき試す
「気づいた後」の動き方も決めておく
気づいても、何をすればいいかわからなければ時間だけが過ぎてしまいます。最低限、次の点を紙1枚にまとめておくと安心です。
- 最初に誰に連絡するか(社内の責任者、ITの委託先、相談窓口など)
- ネットワークから切り離す判断を誰がするか
- 記録を消さないように、電源を勝手に切らないなどの注意点
よくある誤解:「うちは小さいから狙われない」
残念ながら、これは誤解です。警察庁のまとめをもとにした資料では、2025年上半期のランサムウェア被害のうち、中小企業が約3分の2を占め、件数・割合ともに過去最多になったと報告されています。
攻撃者から見ると、対策が手薄な中小企業は「入りやすい家」です。さらに、中小企業を足がかりにして取引先の大企業へ侵入する手口もあります。IPA(情報処理推進機構)が発表した「情報セキュリティ10大脅威 2026」でも、組織向けの1位は「ランサム攻撃による被害」、2位は「サプライチェーンや委託先を狙った攻撃」でした。自社を守ることは、取引先を守ることにもつながります。
まとめ:「入られない」から「入られてもすぐ気づく」へ
最後に、この記事のポイントを整理します。
- 防御は大切だが、修正プログラムが出る前に攻撃される時代には限界がある
- 攻撃者は侵入後すぐには暴れず、しばらく潜んで準備をする
- 自社で早く気づければ、居座る期間を大幅に短くできる
- バックアップは強い味方だが、狙われることもあり、漏れた情報は戻せない
- 検知は「記録を残す」「普段を知る」「警報の担当を決める」から始められる
セキュリティ対策は、どうしても「鍵を強くする」話に偏りがちです。しかし、どんなに立派な鍵でも、開けられてしまう日は来るかもしれません。そのとき、押し入れの泥棒にプリンが1個減った時点で気づけるかどうかが、会社の未来を分けます。
まずは今週、「VPNやサーバーの記録が残っているか」「通知メールが誰に届いているか」の2点だけでも確認してみてください。それだけで、検知の第一歩は踏み出せます。
参考情報
- M-Trends 2026: Data, insights, and strategies from the frontlines(Google Cloud / Mandiant)
- 情報セキュリティ10大脅威 2026(IPA 独立行政法人情報処理推進機構)
ミタスサポート事務所代表。富山県で中小企業向けに経営とIT支援を行っています。
中小企業診断士/ITストラテジスト/情報処理安全確保支援士。
確かな知識と実務経験を元に、役立つ情報を随時発信中。
小さな事業者向けに小回りの利くITサービスやサイバーセキュリティ対策に力を注いでいます。